导读 / 摘要
2026 年 10 月底,币安发生约 63 亿美元规模的热钱包盗窃。技术事故本身之外,X(原 Twitter)上同时出现大量唱衰、质疑、辱骂与催提现的声音。
作者 @immrape(Ape) 做的不是“替谁辩护”,而是用可检验的公开数据回答一个问题:这些声音,更像散户自然情绪,还是存在可观察的、有节奏、有分工的并行叙事操作?
一句话结论:在真实安全事件旁边,社交平台上确实跑着一条可观察的并行叙事操作——它跟着币安每一次公开动作换主题,目标是在用户最需要冷静时推动提现。
关键发现(把数字讲成人话)
- 规模:事发约 78 小时内,样本里 1083 个账号发了 11700 条针对币安的敌对帖,合计约 2093 万次曝光。其中 79.6% 不是独立发帖,而是挂在别人帖子下的回复(像“寄生”在热帖评论区)。另有 3354 条被逐条判为虚假信息,归入 15 类谣言。
- 节奏:敌意内容不是“炸一下就自然消散”。它跟着币安公开动作切换:承诺赔付后→「内鬼/自导自演」;公布规模与初查后→「资不抵债/草台班子」;公布提现时间表后→「挤兑动员」;提现恢复后→「夸大流出/导流竞品」。
- 协调:641 个最活跃账号中,452 个与其他账号有可观察协调关系,共 1186 组成对链接;其中 444 个连成一张网络,自动聚类成 11 组。
- 休眠—激活:964 个账号(89%)平时几乎不讨论币安(日均 ≤0.2 条),事件中活跃度升到平时的 24.6 倍。其中 116 个还曾出现在此前两次币安相关争议里。
- 目的指向:虚假信息主要三类——否认事件真实(自导自演/内鬼)、否认偿付能力(资不抵债/第二个 FTX)、否认提现可用(不敢开/一开就挤兑)。三类都指向同一行为结果:催你提币。
- 另一面:粉丝 5 万+ 的大号只发了 6.2% 负面帖,却占 68.0% 曝光;得分最高的 134 个疑似水军账号合计只占 0.6% 曝光。只盯小号会低估操作;把所有批评者当水军同样错。
一、事件侧:币安在 78 小时里做了什么
2026 年 10 月 30 日凌晨,币安热钱包遭攻击,涉及约 63 亿美元资产。作者把随后约 78 小时的公开响应里程碑列成时间线(UTC+8,并与推文 ID 内嵌时间戳交叉核对)。危机响应本身并不玄:确认、止血、兜底、补仓、核验、恢复。
二、观察期与方法:什么叫“攻击”,什么不叫
观察窗口
2026 年 10 月 30 日 05:00 — 11 月 2 日 20:00(UTC+8),约 78 小时。历史对照窗口:2026 年 1/27–2/5、3/10–14、6/1–10、8/10–19。
本文故意不研究的内容(很重要)
- 事发后正常的恐慌、担心资金安全;
- 合理追问(例如何时公布储备证明、某币种为何还没开提现——且不附带恶意结论);
- 事实报道与链上数据转述;
- 真实用户的正当不满。
把这些排除出去,是为了避免把「正常批评」和「协调叙事」搅在一起。
样本怎么进
作者在事发后三天采集,用 AI 批量扫描参与讨论的账号;满足至少一条可验证条件才进样本:反复发可证伪假信息;辱骂/威胁/人身攻击;在多个无关帖下集中重复同质敌意内容;或与样本内其他账号有稳定协同。最终 1083 个账号,保留纳入依据与原文链接。
再采集这些账号在窗口内关于币安的原创与回复(剔除纯转发)→ 11700 条,2093 万曝光;其中 3354 条逐条判假,归入 15 类。
「协调」怎么量
对账号两两计算 6 种公开信号:同帖评论区共现;互相 @/回复;互关;单向关注;短窗口内与同一第三方互动;近乎相同内容。单信号可能巧合,但同一对账号反复叠加多种信号,巧合很难解释。协调网络聚焦 641 个最活跃账号,观察窗 10/30 20:00—11/02 20:00。
作者强调:只能观察公开行为,无法也不试图判定账号真实身份或资金来源。
三、叙事节奏:跟着官方动作切换,而不是跟着情绪衰减
如果只是散户发泄,曲线通常是:事发猛冲 → 信息变清晰后慢慢退。数据显示主题在换挡,而且往往对齐——有时还抢跑——币安的公开动作。
3.1 最初几小时:恐慌为主,阴谋论零星
「自导自演/内鬼」一小时内就出现,但多是试探性提问。此阶段虚假信息约占样本产出 30%。例如 05:06 有人转「Tether 冻了 9.71 亿,币安还没声明」——攻击点是「沉默」;05:13「提不了,完了」获 181 条评论,更像信息真空下的警报。
3.2 承诺赔付后:阴谋论登场
08:13 全额赔付本应最能安抚;数据里「自导自演/内鬼/有内鬼」恰恰在此后进入最密阶段,后续「损失估计与初查」阶段峰值达 9.3 帖/小时(该叙事全周期最高)。
转折约在上午 10:00:10:11 一条中文帖称「币安 14 提交了 50 个 7702 授权,一个生效,很像有内鬼配合」,获约 34.2 万曝光——比币安 10:25 披露攻击路径还早 14 分钟。叙事逻辑把「愿意赔」「没偷 BNB」「冻结很快」等本应是有效响应的事实,全部反解成「犯罪证据」。这是一种不可证伪叙事:你越解释,越像「此地无银三百两」。
3.3 公布规模与初查后:「要崩了」与「草台班子」
10:25 披露约 63 亿与初查后,「跑路/崩盘/资不抵债/第二个 FTX」迅速扩张,在补血阶段峰值平均 6.9 帖/小时;该叙事合计 465 帖、219 账号、约 317 万曝光——单叙事曝光最高。
暂停提现本是止血常规;在攻击叙事里却被读成「没钱了/不敢开」,并用来逼「立刻开提现」。初查提到「可能有一台 DevOps 工程师笔记本被入侵」后仅 3 分钟(10:28)就出现「一台笔记本掏空 63 亿?」——「技术薄弱/草台班子」峰值 4.2 帖/小时。
11/1 晚还出现「工程师与朝鲜女间谍恋爱、事发当天把笔记本搁一边」的戏剧化谣言:最早可追溯英文快讯约 63.4 万浏览并误挂 ZachXBT;何一约 11/2 01:00 回应「更戏剧但不是真的,ZachXBT 也没说过」。样本内相关约 68 帖、约 23 万曝光;作者指出它主要为「技术薄弱」叙事提供更好传的故事壳。
3.4 公布时间表后:把「等待」改写成「拖延」
两条线并行:一是把等待说成拖延、把兜底说成造假(例如英文「伪造多十亿黑客事件以违约」获 27.9 万曝光);二是提前铺「门一开就提光」——最早在真实开提现前近 40 小时就有全大写动员帖。
3.5 提现恢复时:挤兑动员见顶
「立刻走 / 第一分钟就提 / 银行挤兑」在分阶段恢复期冲到 11.2 帖/小时——超过此前四阶段均值四倍以上,是全事件任一叙事单阶段最高强度。一条制造「现在必须走」的紧迫感,一条解释「为什么官方版本不可信」。
3.6 提现恢复后:夸大流出 + 导流竞品
CZ 披露 12 小时净流出 2.1% 后仅 6 分钟,就有高频账号改写成「历史级净流出 -42.5 亿 / -43.6 亿」,并嫁接「FTX 不到 48 小时崩盘」;单帖约 19.3 万曝光,后又把数字更新到「61 亿」。绝对流出与 2.1% 占比未必矛盾——差别在叙事:去掉分母、嫁接 FTX、把提现高峰包装成崩盘前夜。
同阶段导流竞品帖不多(31 条)但效率高,合计近 20 万曝光;例如 BTC 恢复提现后 17 分钟就有中文 KOL 帖获 10.8 万曝光,核心是「没有主权背书,别处更安全」。
3.7 补偿谣言:制造「被区别对待」
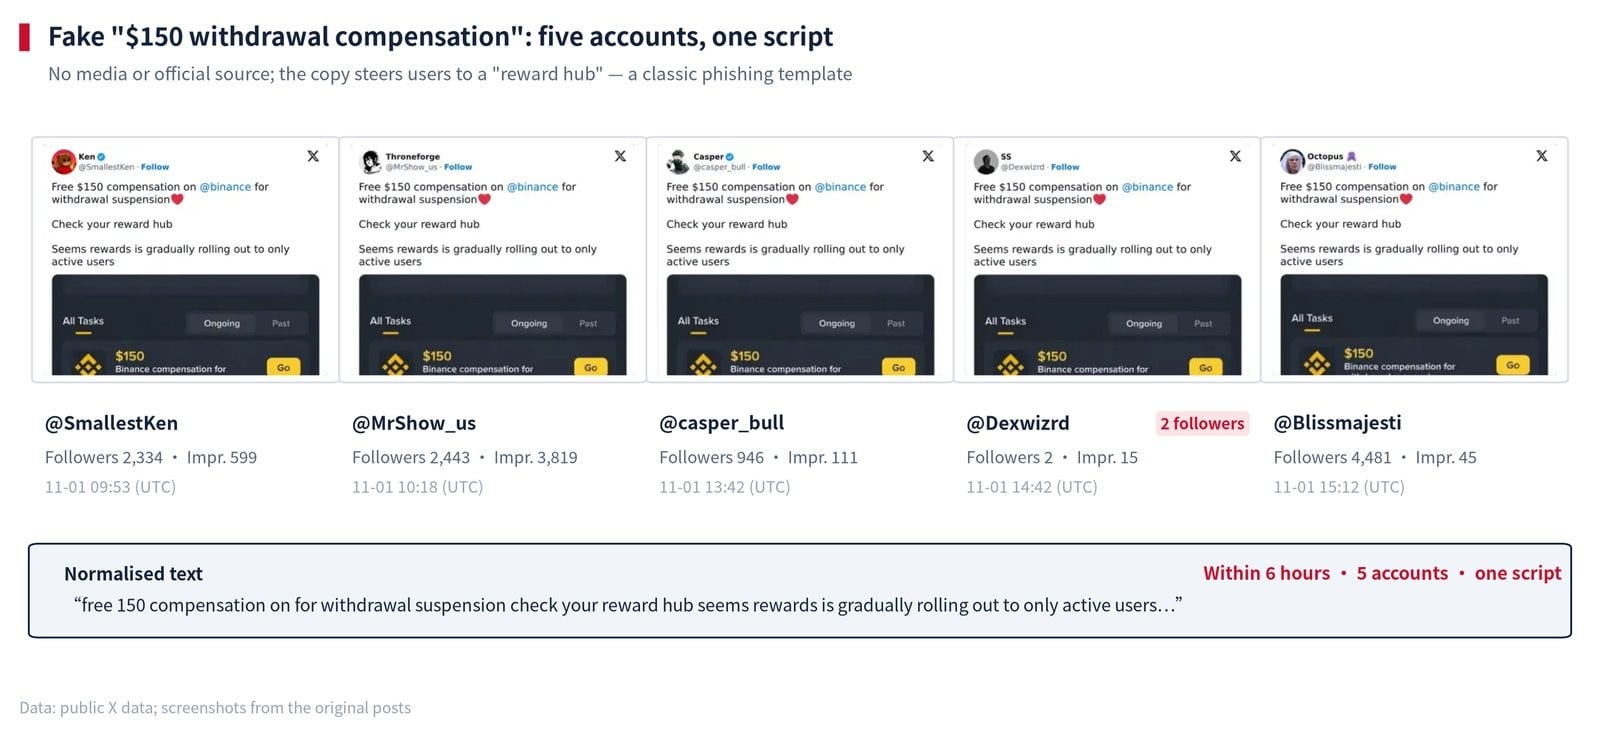
11/1 晚批量出现「提现暂停免费补偿 150 美元,去奖励中心看」模板。35 条相关中 27 条落在 6 小时内;5 个账号同文案(有的只有 2 粉)。币安回复:虚假信息,截图被篡改。结构同样是:不直接骂平台,却催你点进钓鱼「奖励中心」。
3.8 贯穿暗线
- 政治化(保护伞/交保护费等):377 帖,补血阶段峰值。
- 翻旧账(挂钩 2025 剧烈波动、「洗白旧账」):280 帖、69 万曝光。
- 市场操纵(人造牛、砸盘、改 K 线):253 帖 / 148 账号。
- 预置叙事:尚未行动就先宣判「接下来一定推高收益/拉盘上币=资不抵债证据」;后来真推出最高约 10% 年化用户奖励时,正好掉进预设框架。
四、谣言分类:哪些说法传得最远
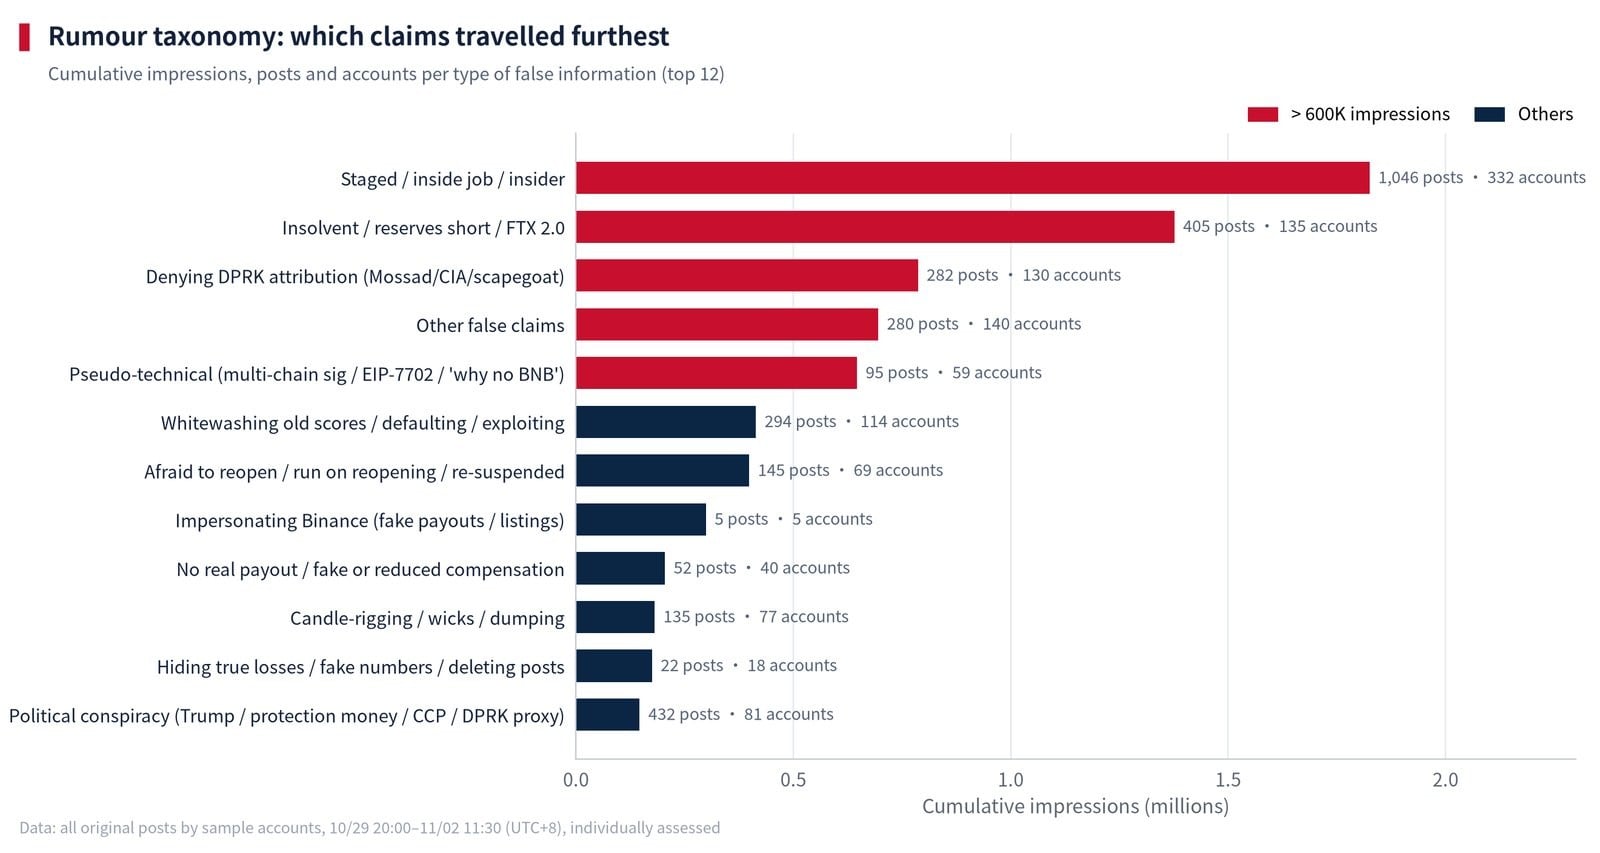
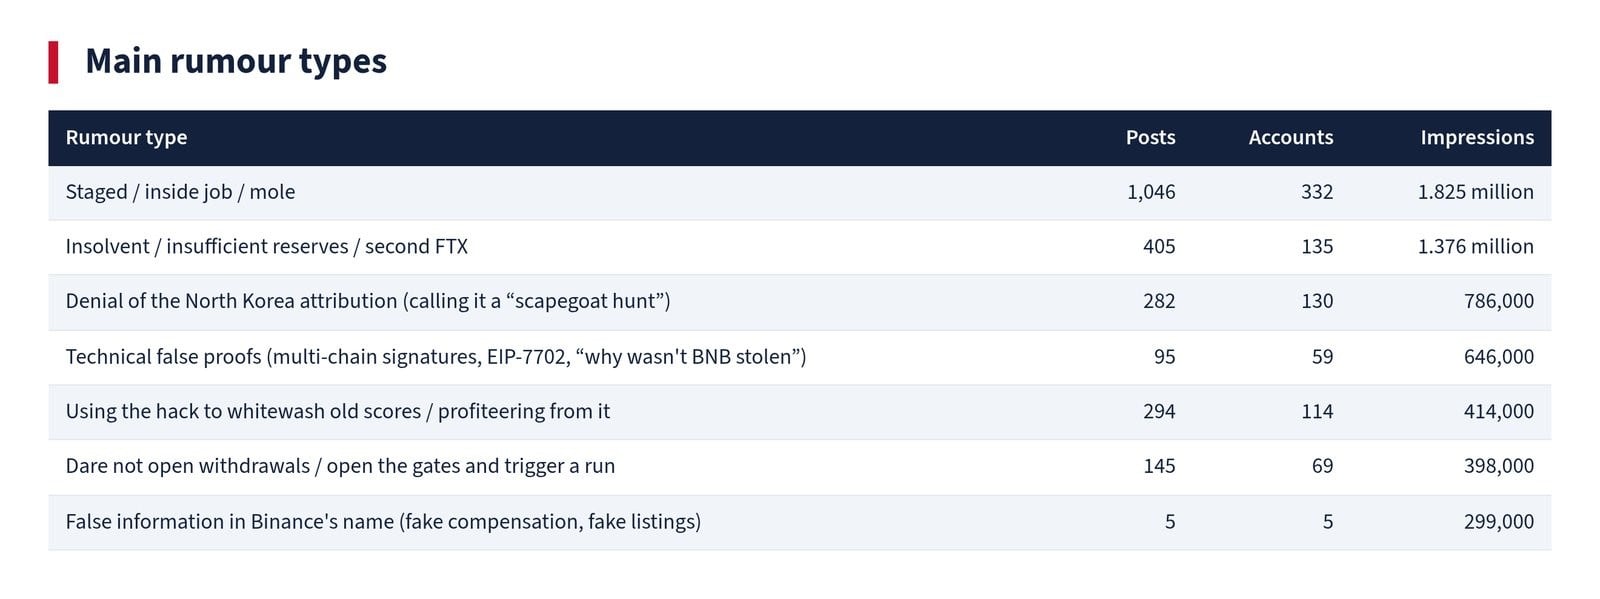
3354 条判假帖按核心主张归为 15 类。原文用图表给出按累计曝光排序的主要类型;下表合并了「主要谣言类型」表与「前 12 类」条形图中的公开数字(其余更小类型原文归入图表未逐条展开的尾部)。
| # | 谣言类型(通俗) | 帖数 | 账号 | 曝光 |
|---|---|---|---|---|
| 1 | 自导自演 / 内鬼 / 有内应 | 1,046 | 332 | 约 182.5 万 |
| 2 | 资不抵债 / 储备不足 / 第二个 FTX | 405 | 135 | 约 137.6 万 |
| 3 | 否认朝鲜归因(甩锅/替罪羊/摩萨德·中情局等说法) | 282 | 130 | 约 78.6 万 |
| 4 | 其他虚假主张(图表中的 Other false claims) | 280 | 140 | 约 70 万 |
| 5 | 技术假证明(多链签名、EIP-7702、「为何没偷 BNB」等) | 95 | 59 | 约 64.6 万 |
| 6 | 借机翻旧账 / 洗白旧账 / 借题发挥 | 294 | 114 | 约 41.4 万 |
| 7 | 不敢开提现 / 一开就挤兑 / 开了还会再关 | 145 | 69 | 约 39.8 万 |
| 8 | 冒用币安名义(假补偿、假上币公告,常带钓鱼链) | 5 | 5 | 约 29.9 万 |
| 9 | 没有真赔付 / 假补偿或缩水补偿 | 52 | 40 | 约 20 万 |
| 10 | 操纵 K 线 / 插针 / 砸盘 | 135 | 77 | 约 20 万 |
| 11 | 隐瞒真实损失 / 造假数字 / 删帖 | 22 | 18 | 约 15 万 |
| 12 | 政治阴谋(特朗普保护伞/保护费/政治代理等) | 432 | 81 | 约 15 万 |
说明:原文写明共 15 类;公开图表完整列出曝光靠前的 12 类及「主要类型」表。其余 3 类体量更小,未在同一张主表逐行展开。正文还单独讨论了「草台班子/技术薄弱」「夸大流出」「导流竞品」「$150 假补偿话术」等与上表交叉或从属的叙事。
三个值得记住的细节
- 技术假证明条数不多,但单帖传播最远——平均约 6800 曝光,接近「自导自演」类的四倍。它借用真术语(7702、多签、热钱包编号)包一层错误结论,对外行更有杀伤力。
- 冒用币安名义只有 5 帖,却近 30 万曝光,常带钓鱼链接——对用户可能最直接有害。
- 叙事可以自相矛盾:同一批号既说「自导自演」(钱没真丢),又说「资不抵债」(钱真丢了赔不起);既说「不敢开提现」,开了又说「开提现是为了转移资产」。在制造不确定性的叙事里,它们不需要自洽,只需分时段完成任务。
五、协调网络:一张网,几个阵营
若内容来自互不相关个体,关系应稀疏随机。数据不是这样:
- 641 最活跃中,452 个至少与另一账号有协调,共 1186 对链接;
- 信号拆分:互相 @/回复 651;同评论区共现 466;短窗同第三方 267;单向关注 224;互关 143;近乎相同内容 67;其中 608 对同时带 ≥2 种信号;
- 444 个账号构成单连通网络;无监督社区检测得 11 簇。
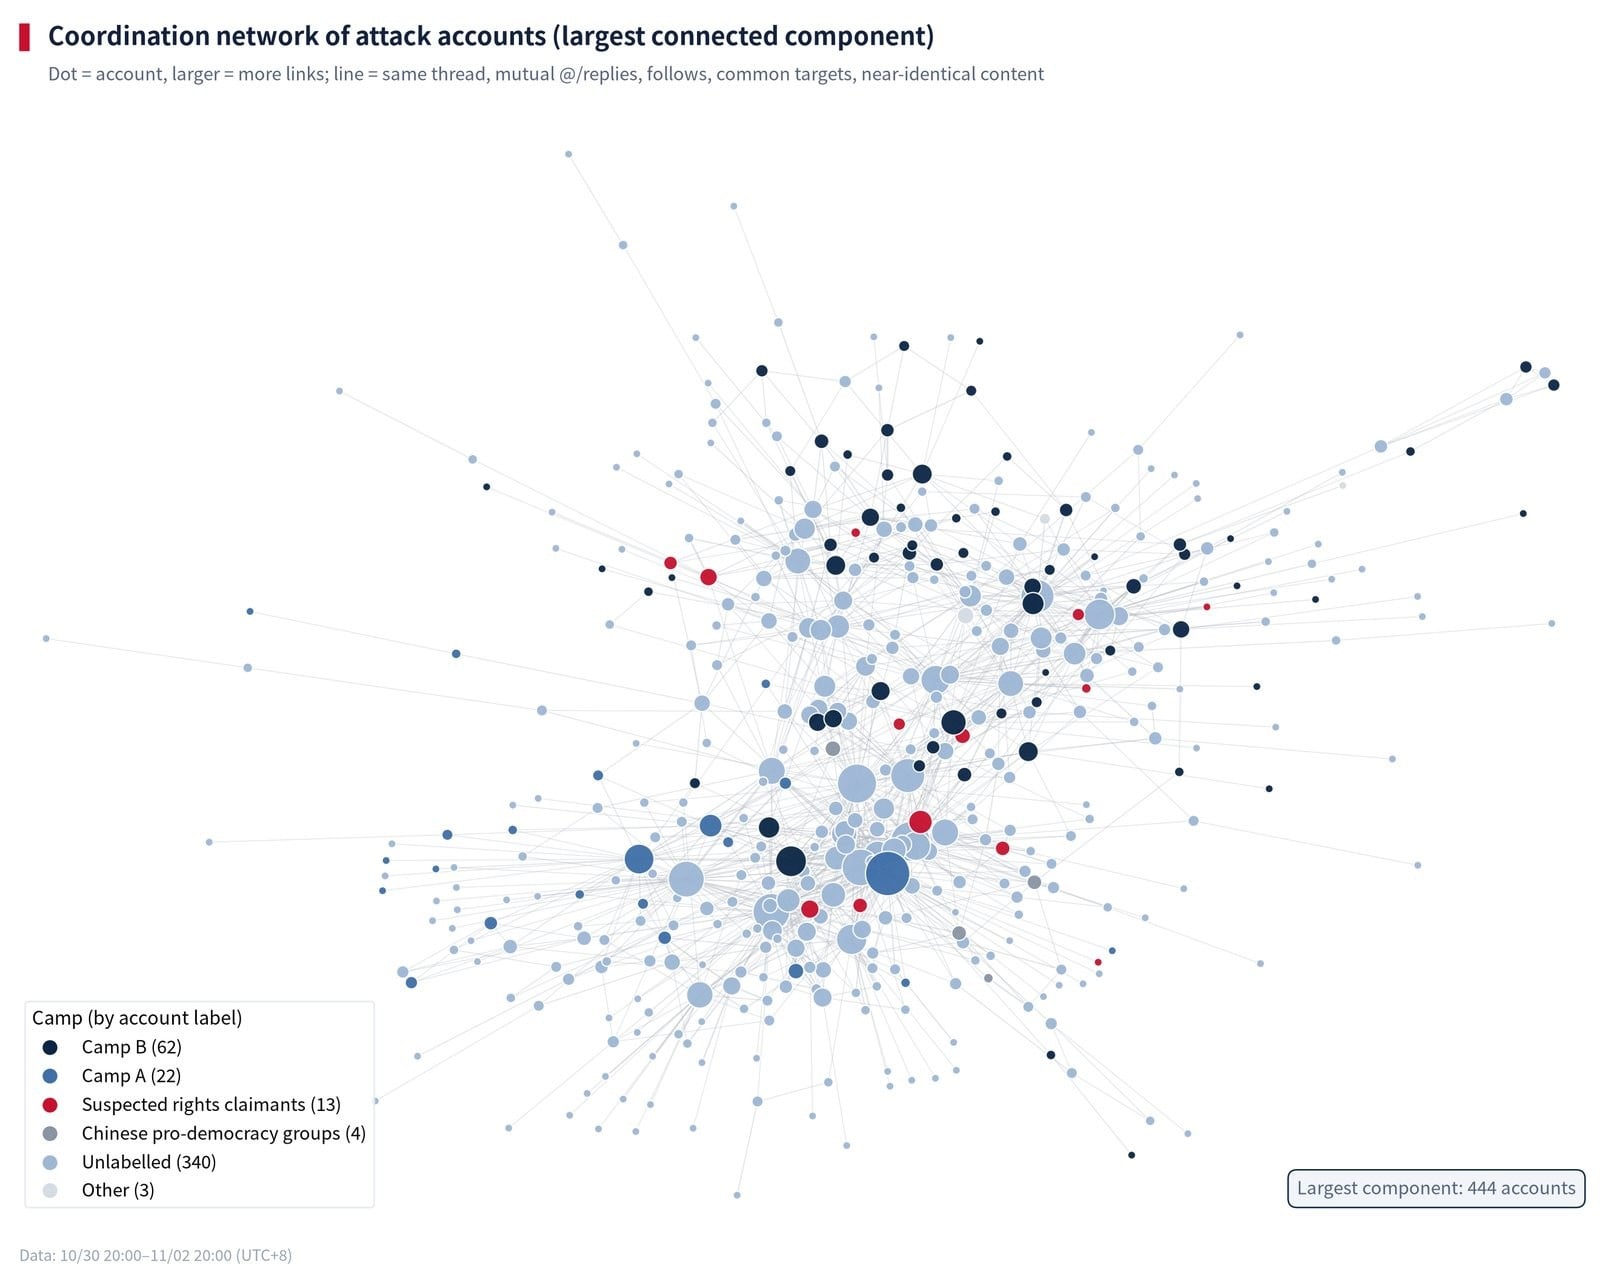
紧密对示例:最高权一对三天互 @/回复 36 次;另一对五次同评论区共现 + 五次互动 + 八次近乎相同内容。中心节点:连接最多者链 63 账号、29 条敌意帖、74.1 万曝光;另一账号只发 7 条却 74.2 万曝光、链 41 账号。两个「刷屏号」各 120+ 帖、曝光不足千,却是评论区最密连接点——大号定调、小号供量,本身就是组织痕迹。
Cluster 3(评论区簇)特别值得看
66 账号三天发 1135 帖(人均 17),总曝光仅约 17 万(人均 <2600)。它们几乎不独立发帖,而是成批出现在同一帖评论区(尤其高管与核心账号帖下)。任务不是让更多人看见观点,而是让看见的人觉得「大家都这么想」。
评论区两种战术
- 蜂群造势:敌意帖发出后,同一批号短窗涌入评论附和放大。样本里多条高曝光敌意帖的评论中,样本账号占比 25%–47%,贡献该帖 22%–44% 曝光;有个小号帖 12 个评论者里 11 个属于样本。
- 围攻清场:有人辩护或只是陈述官方信息,就被扣「舔狗/币安的狗/收了多少钱/水军」等标签,不讨论内容。133 账号发 234 条此类帖,79% 是回复。效果是寒蝉:下次你可能选择沉默。
人身攻击
421 帖以人身攻击为主(103 账号),含对联合创始人怀孕相关的极端辱骂;作者明确不转载。此类内容与安全事件无关,只说明部分参与者目标是伤人而非讨论事件。
阵营标签(再次强调:不是雇佣认定)
按公开内容的生态亲和信号给部分账号贴倾向标签。在 452 个协调网账号中更细看:OKX 亲和标签 63(含 33 疑似)、HyperLiquid 亲和 23(仅 5.1% 账号却占 14.3% 曝光,平均连接度最高)、疑似维权相关 13、带特定海外政治团体特征 4。346 个「独立」里 54.6% 至少直接连到一个阵营账号;独立↔OKX 亲和链接 240,远高于 OKX 阵营内部 42。数据说明:不同生态倾向的群体在同一窗口密集参与并交叉协作;但不能证明任何交易所知情、组织或出资。此前怀疑的 Bitget 相关在本数据中未找到对应阵营账号。
六、休眠激活:平时不谈币安,出事才醒来
- 平常窗口合计每天大约只有 131 条币安相关;89%(964)账号日均 ≤0.2 条。
- 事件中同批账号日均约 3228 条,是基线的 24.6 倍。
- 452 个协调账号中 44.2%(200 个)三天只发 1–2 条敌意帖,却仍有可验证协调——「低频高连接」。
- 早前「Cathie Wood」争议窗口:日均约 480 条,3.7 倍于平常;382 账号参与;10 天内 ≥5 个样本账号同评论区共现的帖有 72 个(平常同等窗口仅 4)。
- 116 账号在 Cathie Wood 与伊朗相关指控两段争议中都发过币安相关内容。
公平点:伊朗相关窗口整体发帖强度接近基线,说明「跨事件同步激活」不是全样本普遍特征,而集中在子集。
七、大号放大与分工(社会工程视角)
社会工程核心不是技术,是利用心理弱点。把数据拼起来:
- 不创造事件,寄生事件:安全事故真实、担忧真实、部分批评真实;操作是把「暂停提现」嫁接到「没钱了」,把「赔付」嫁接到「自导自演」,把「提现高峰」嫁接到「FTX 崩盘」。
- 换题跟响应,有时抢跑:内鬼论早于攻击路径披露 14 分钟;「一台笔记本」质疑晚披露 3 分钟;「历史级流出」晚于 2.1% 披露 6 分钟;竞品叙事晚于 BTC 恢复 17 分钟;「门一开就提」早于真实开提现近 40 小时。
- 混进真用户:79.6% 是回复;旁观者难分真担忧与组织嗓音——这种混淆本身就是目标之一。
- 分工清晰:<300 粉账号发了 44.1% 负面帖,却只贡献 5.1% 曝光;>5 万粉只发 6.2% 帖,却拿走 68.0% 曝光。大号定调,小号评论区供量、围攻、丢钓鱼钩。
这次挤兑没有真正发生:提现恢复 12 小时后,约 98% 用户选择留下。作者认为首先要记一笔用户判断力——噪声最大时,多数人选择等官方信息、核链上数据、自己做决定。
八、正常担忧 / 批评 vs 协调的叙事操作
| 更像正常用户 | 更像协调操作信号 |
|---|---|
| 担心资金、询问进度、抱怨某币尚未开提现 | 可证伪假信息反复刷;同文案多号同步 |
| 基于自身体验提意见,结论可随新信息修正 | 主题精准跟着官方动作换挡,甚至抢跑 |
| 平时也讨论市场/币安 | 平时几乎不提币安,事件中活跃度暴涨数十倍 |
| 独立表达,评论区多样 | 短窗蜂群共现、互 @ 密集、近乎相同内容 |
| 不人身攻击 | 围攻清场、侮辱、钓鱼假补偿 |
作者反复提醒:批评本身不是攻击;疑似维权者可能有真实冤屈;把所有质疑者打成水军,和只盯水军小号一样错。
九、局限、反证与待核验
- 协调 ≠ 雇佣。同评论区或互回也可能是观点相近的真实用户自然聚集。
- 阵营标签 ≠ 公司指令。无直接证据证明任何机构正式参与、策划或资助。
- 仅公开数据;删帖/锁帖不可见;历史检索受关键词限制,可能低估。
- 协调网观察从 10/30 20:00 起,前约 15 小时关系数据缺失,可能低估首日协调。
对「大规模水军」叙事不利的数据:134 个规则得分最高的疑似水军占样本 9%,敌意帖合计曝光仅约 1.8 万(0.6%);纯水军群发模板仅 5419 曝光。三大高曝光谣言类型里,疑似水军只占 8.5%–27.8%。大叙事主要由少数头部账号驱动;水军更多做填充与钓鱼。
被点名或牵涉的机构(文中提到 OKX、HyperLiquid、Bitget 等)及个人账号,有权回应与澄清;作者称收到回应或反证后会更新。
十、结论:当你看到「立刻跑」
回到开头的问题:币安是否遭遇有组织的声誉攻击?以这 78 小时公开推文为样本,数据给出的答案是:存在规模可观、内部高度互连、跟着响应节奏换挡的攻击网络;其中有多个生态倾向与目标不同的群体,未必有单一指挥部,却在同一窗口分别行动并在评论区互相抬轿。触达主要靠少数大号;密度来自大量平时沉默、低粉却高连接的小号。
数据也劝人克制:协调可测;雇佣与指挥需要更多证据。真正值得警惕的,是那些在恐慌最高点精准换挡、在支持者聚集处成批出现、在对方还没开口就写好结论的嗓音。
- 对交易所:危机沟通里能穿透噪声的是承诺 + 可核验数字(兜底、金额、时间表、储备证明)。
- 对普通用户:看平台公告与链上数据。评论区一片齐刷时,先看看那些号平时聊什么;看到吓人数字,先问分母是什么;看到「来不及了快跑」,先问——此时最希望你立刻做决定的,是谁?
周边公开事实(非原文分析的一部分)
盗窃事件要点(与主站一致)
- 规模与速度:约 63 亿美元级热钱包资产被转走;多链约 20 分钟内连续转出(主站卡片亦写 ~20 分钟主要执行时间)。
- 入口:币安初步调查称可能从一台 DevOps 工程师笔记本电脑被入侵开始,从而进入服务容器,提交未经授权提现。目前没有发现热钱包私钥直接泄露的证据。
- 以太坊手法:利用 EIP-7702——一笔交易里塞入约 50 个由热钱包私钥签署的授权,其中一个匹配当前 nonce,热钱包被「委托」给攻击者清扫合约,随后大额资产被转走。
- 稳定币冻结:Tether、Circle 等发行方迅速冻结约 30 亿美元量级资产;币安暂停提现并承诺用公司资金与应急储备(SAFU)等全额覆盖用户损失。
- 归因:TRM Labs、Chainalysis 等以高置信度指向朝鲜相关 TraderTraitor(与 Lazarus 相关);FBI 等亦作朝鲜方向归因。
- 后续调查口径变化:公开信息后来也提到攻击可能比「单人单次点击」更复杂、存在更多入侵点——主站「马文与 Elena」章节已说明戏剧化故事与公开事实的边界。
更完整的科普、纪录片、Lazarus/人才流水线与马文故事真伪对照,见主站: 怎么发生的 · EIP-7702 · 谁干的 · 马文与Elena · Cipher纪录片
相关阅读:OKX 创始人 Star 对危机公关的公开批评
已完整读取 note 长文 引用采访帖 @pete_rizzo_ 配图已本地化
这条帖在说什么(通俗摘要)
Star 开篇说:他其实不想在竞争对手出事时落井下石,更希望能一起把行业安全标准做高。但他认为,那位自称已不再管理币安的「币圈首富」最近接受的采访「充斥胡说八道和误导」,在危机中推卸责任、转移焦点——「这绝不是行业需要的领导力」。
他列出事发后在其看来「停不下来」的几点(原文要点,压缩复述):
- 危机期间在社交媒体上异常活跃、发声最多者之一;
- 仍有精力与 @elonmusk 争论 SpaceX / 投资相关话题;
- 反复强调「只有约 2% 资金流出」,仿佛这能回答对平台安全性的根本质疑;
- 危机未歇,仍继续营销拉新存款;
- 暗示「传统银行更不安全」——Star 认为银行与加密交易所的威胁模型、攻击面与事故后果根本不同,简单类比不负责任;
- 多次发声时似乎把一位怀孕的女性推到危机前线,自己则反复强调「我已经不管理币安了」。
同时他列举行业代价:比特币价格据报道从约 8.1 万美元跌至约 7.5 万美元;数十亿美元杠杆仓位清算;行业公信力可能再受冲击。结语呼吁少借口、少公关包装,多安全投入与协作——「即使是竞争对手,也希望携手把这件事做好」。
帖子附带的截图在讲什么
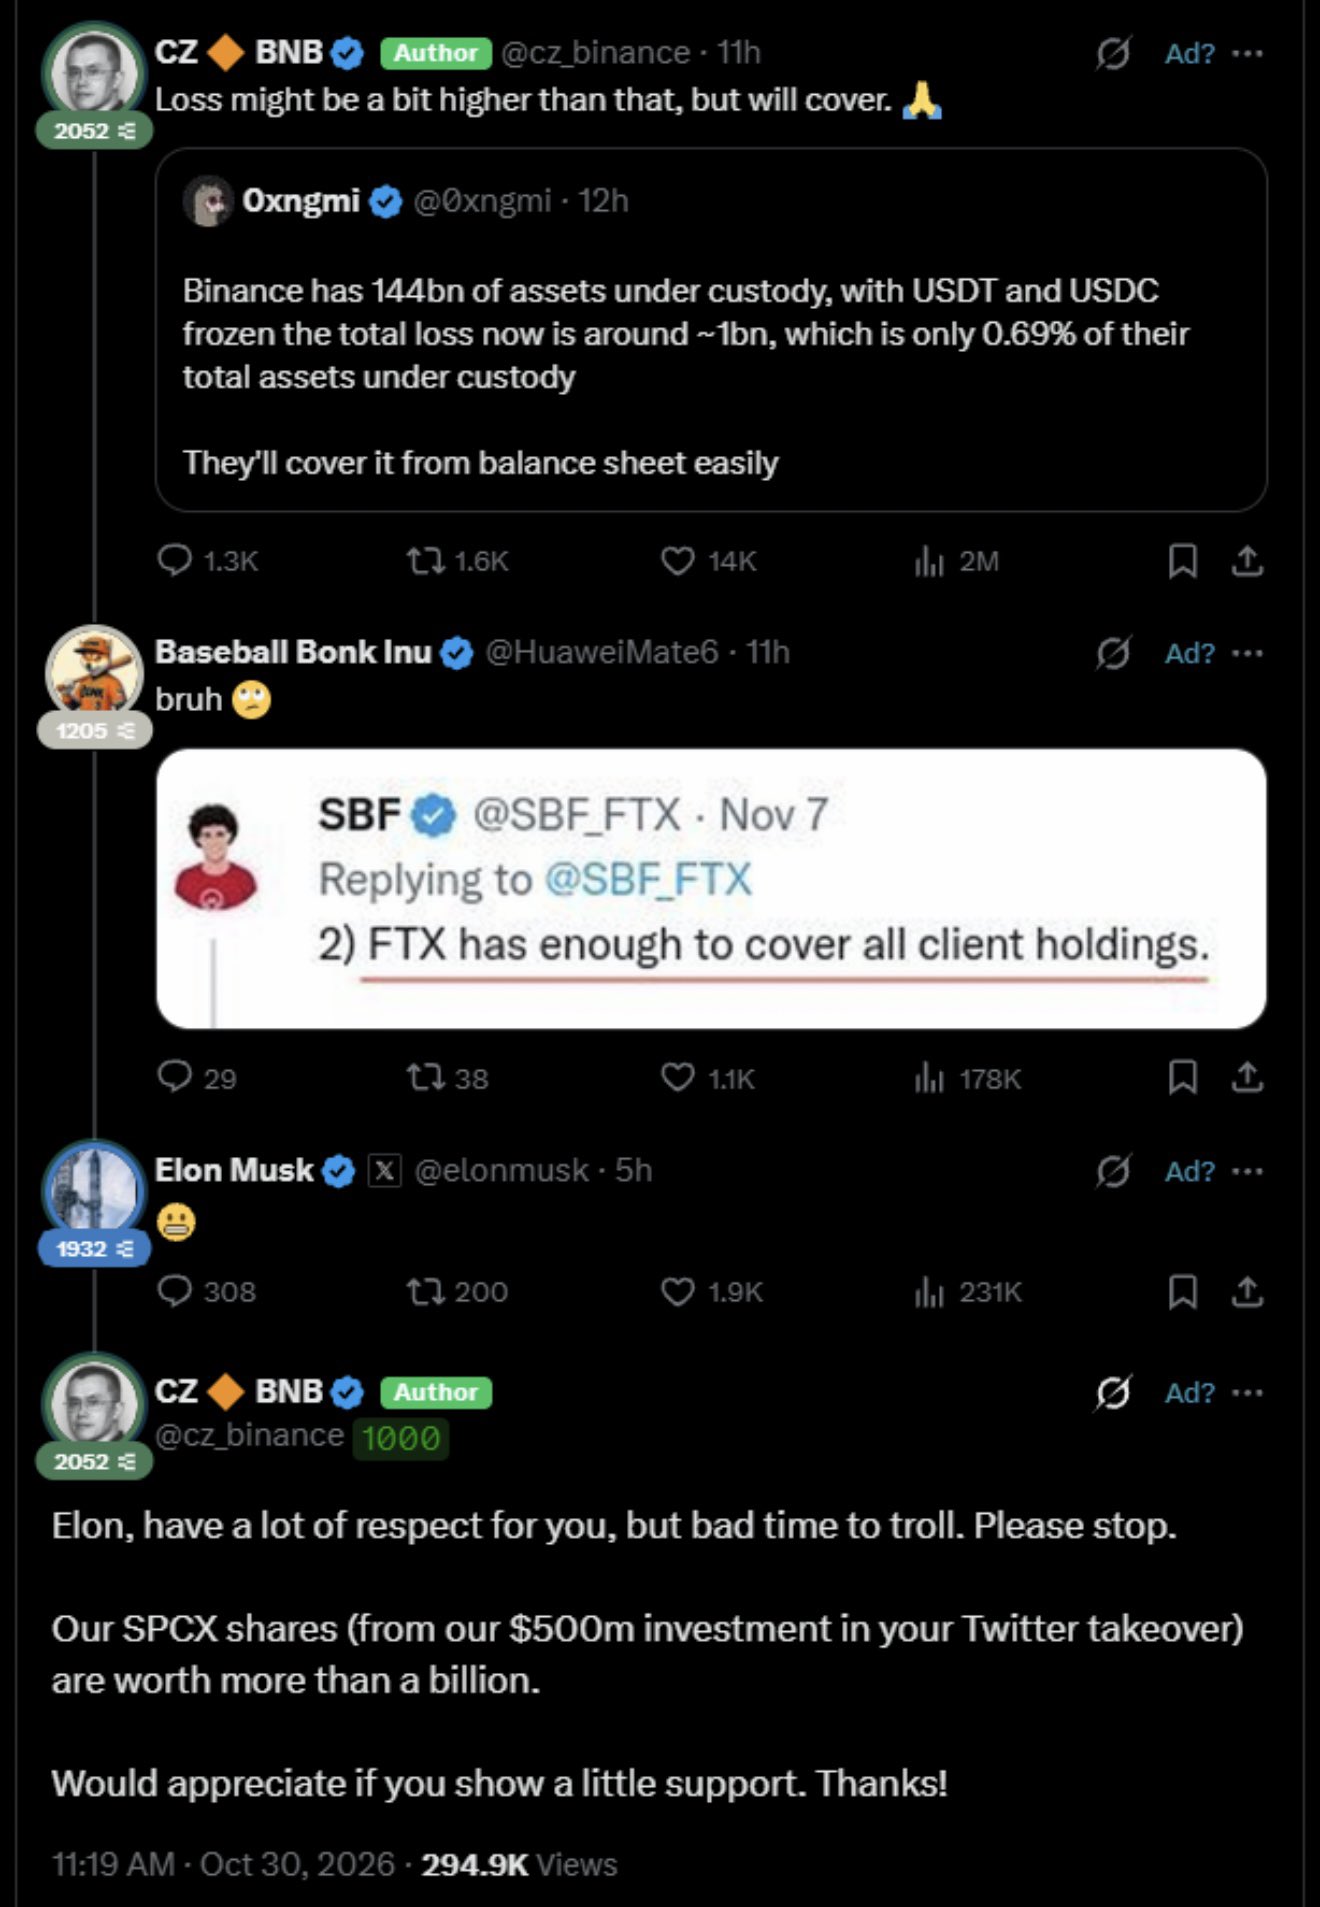
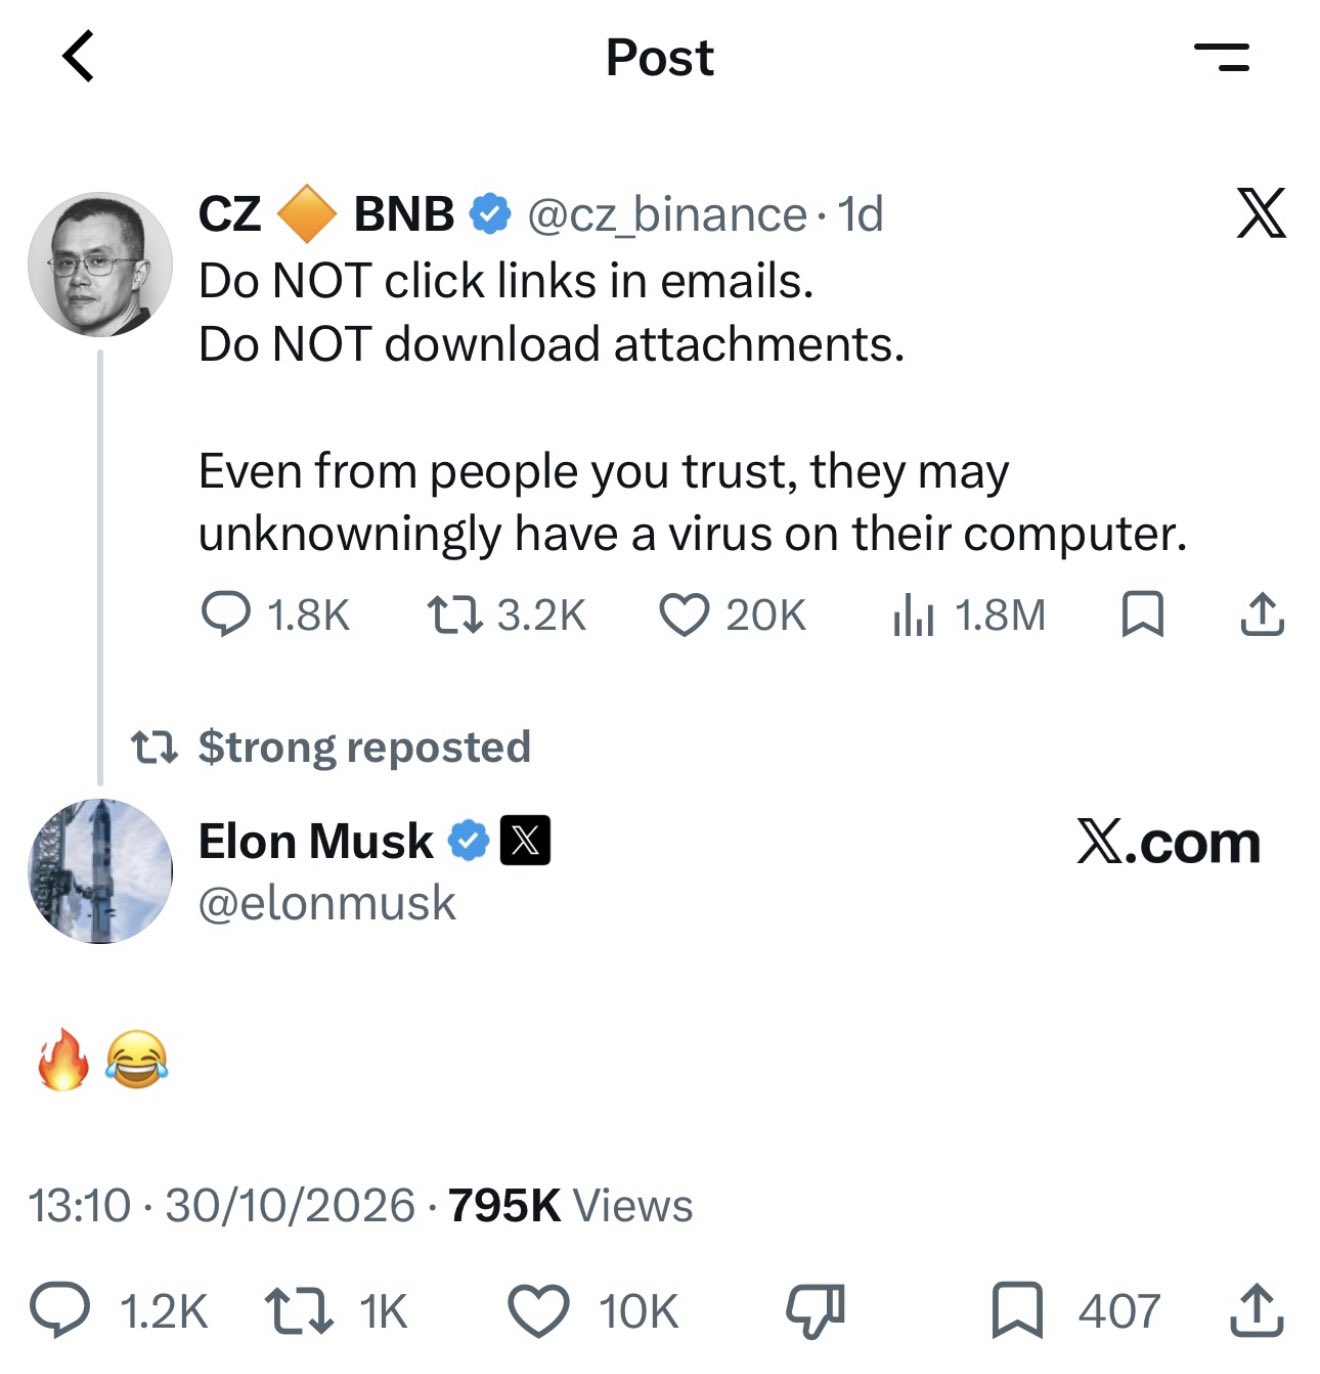
被引用帖:@pete_rizzo_ 标题大意是 CZ 称「若交易所可被黑,银行处境更糟」。采访视频约 2 分钟,可在原帖观看。
和本页主文的关系(读法建议)
- 上方 @immrape 文是样本账号行为统计:找可观察的协调、假信息节奏、休眠激活。
- 本节是具名高管的公开意见:批评危机沟通风格与行业影响,带有竞争立场。
- 两者都发生在同一舆论窗口,但证据类型不同——请分开看待,勿混成「同一结论」。
原帖:https://x.com/star_okx/status/2117796832722239546 · 公开指标约(抓取时):59 万+ 曝光,3300+ 赞,1000+ 回复。
原文与出处
- 原帖:https://x.com/immrape/status/2117844415117221945
- X Article:https://x.com/i/article/2117826348865781760
- 作者:@immrape(Ape)
- 公开中文转载参考(深潮 TechFlow):78 小时、1083 个账号、11700 条推文:币安被盗后的第二战场
本页为科普整理:保留原文关键数字与结构,改写成更口语的简体中文,并加「周边公开事实」分栏。图表文件下载自公开转载页,用于帮助理解;版权归原作者/原平台。